Détournement de Claude : le rapport de menaces 2026
Le rapport de menaces d’Anthropic publié le 10 septembre 2026 documente huit mois de tentatives de détournement de Claude par des acteurs malveillants, entre décembre 2025 et août 2026. Sa conclusion la plus marquante : l’IA a effacé l’écart qui séparait autrefois une opération étatique d’un individu isolé, au point qu’un seul hacker peut désormais rivaliser avec une équipe entière.
Ce document, le Threat Intelligence Report, n’est pas une alerte sur un défaut de Claude. C’est l’inverse : un compte-rendu de ce qu’Anthropic a détecté, bloqué et corrigé. Je vous propose de le décrypter en français, sans jargon inutile, pour comprendre ce qui se passe réellement et pourquoi votre usage quotidien de Claude reste sûr.
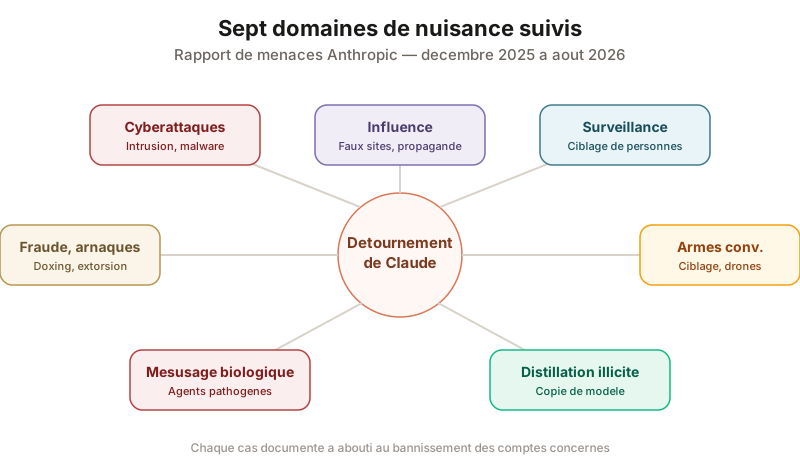 Les sept domaines de détournement de Claude documentés entre décembre 2025 et août 2026 — chaque cas a abouti au bannissement des comptes.
Ce que contient le rapport de menaces Anthropic
Le rapport couvre sept domaines de nuisance où des acteurs ont tenté d’utiliser Claude. Il s’appuie sur des cas concrets, chacun accompagné des mesures prises pour y mettre fin.
Les sept domaines suivis sont les suivants :
- Cyberattaques : intrusion, vol de données, développement de logiciels malveillants
- Opérations d’influence : désinformation, faux comptes, faux sites d’actualité
- Surveillance : ciblage et suivi de personnes
- Fraude et arnaques : extorsion, doxing, escroqueries
- Armes conventionnelles : logiciels de ciblage, drones
- Mésusage biologique : détournement à des fins liées aux agents pathogènes
- Distillation illicite : copie non autorisée d’un modèle
Les acteurs identifiés vont du groupe soupçonné d’être soutenu par un État jusqu’au criminel isolé motivé par l’argent, en passant par des vendeurs de logiciels espions commerciaux et des opérateurs de propagande. Point important souligné par Anthropic : les cas documentés impliquent les modèles Haiku, Sonnet et Opus, mais aucun n’a concerné les modèles de classe Fable ou Mythos, à une seule exception près (un cas de distillation).
Si vous débutez avec l’outil, notre guide Claude pour bien débuter vous aidera à situer ces modèles et leur fonctionnement avant d’aller plus loin.
L’idée forte : un hacker isolé vaut désormais une équipe d’État
La thèse centrale du rapport tient en une phrase d’Anthropic : « les compétences en cybersécurité des modèles d’IA ont fait s’effondrer l’écart de main-d’œuvre et d’outillage qui séparait les opérations étatiques bien dotées des opérateurs individuels ».
Concrètement, une campagne qui exigeait auparavant une équipe pluridisciplinaire — un spécialiste de la reconnaissance, un développeur d’exploits, un opérateur d’exfiltration — peut désormais être menée par une seule personne qui délègue chaque étape à l’IA.
Le rapport en donne un exemple frappant : un hacktiviste français agissant seul a construit une plateforme de doxing (baptisée « fafsearch ») contenant des dizaines de millions d’enregistrements, incluant des identifiants de santé nationaux et des données issues du système judiciaire. Il utilisait un scanner écrit en Rust pour repérer les clés d’API exposées et un framework multi-agents pour automatiser ses attaques. Un tel volume relevait, il y a peu, du travail d’une organisation entière.
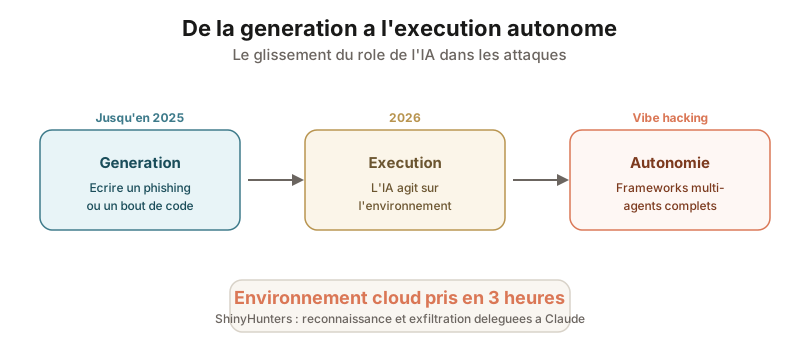 Le glissement de la génération vers l’exécution autonome : ShinyHunters a pris le contrôle d’un environnement cloud en 3 heures.
Le vrai changement : Claude comme couche d’exécution, plus seulement de génération
Le glissement le plus important décrit dans le rapport n’est pas le volume, c’est le rôle de l’IA. Les opérations sont passées de l’assistance conversationnelle à l’exécution directe, puis à des frameworks multi-agents entièrement autonomes.
Du contenu généré à l’action autonome
Jusqu’en 2025, un attaquant demandait surtout à un modèle d’écrire un e-mail de phishing ou un bout de code. En 2026, il lui confie l’objectif complet et le laisse agir. C’est ce qu’on appelle le vibe hacking : l’humain fixe une intention générale, l’IA évalue l’environnement, écrit ses propres scripts et itère jusqu’à réussir.
Le collectif criminel ShinyHunters a ainsi pris le contrôle d’un environnement cloud en trois heures, en laissant Claude mener la reconnaissance, écrire les scripts et voler les données. Selon le rapport, ce même collectif a analysé 1,8 million d’applications Android et exfiltré plus d’un téraoctet de données chez une seule victime.
Les kill chains autonomes
Un groupe d’espionnage lié à la Russie (référencé GTG-20006, rapproché de Midnight Blizzard) a mis en place une chaîne d’attaque — la « kill chain » — automatisée de bout en bout. Quand un antivirus détectait son logiciel malveillant, Claude modifiait le code et le redéployait automatiquement, sans intervention humaine.
Ce renversement inquiète les défenseurs : l’évasion de détection se produit désormais plus vite que le déploiement des signatures censées la contrer. Ce type de raisonnement autonome sur le code est précisément ce que des outils légitimes comme Claude Code apportent aux développeurs — une puissance à double tranchant qu’Anthropic surveille de près.
Cinq cas concrets tirés du rapport
Pour rendre ces mécanismes tangibles, voici cinq opérations disruptées, résumées avec leurs chiffres clés.
| Opération | Type | Ce que Claude exécutait | Impact documenté |
|---|---|---|---|
| GTG-20006 (Russie) | Espionnage | Kill chain automatisée, malware auto-modifiant | 20+ organisations visées, 300 000+ dossiers d’identité volés |
| GTG-50014 (ShinyHunters) | Cybercriminalité | Vibe hacking, reconnaissance et exfiltration autonomes | 1 To exfiltré chez une victime, 200+ clients touchés en cascade |
| GTG-10007 (Chine) | Recherche de failles | « Essaims » d’agents décompilant firmwares et binaires | ~50 organisations visées, 12+ failles zero-day identifiées par mois |
| GTG-54002 (France) | Influence | Rédaction et réécriture d’articles à la chaîne | 70 faux sites d’actualité, 8 913 articles en 20 langues |
| GTG-84005 (opérateur turc, cible Malaisie) | Manipulation électorale | Micro-ciblage et faux comptes | 1 000+ comptes factices, 222 circonscriptions malaisiennes ciblées |
Ces chiffres ne visent pas à alarmer mais à mesurer l’échelle. Ils montrent aussi le point commun de toutes ces opérations : elles ont été identifiées et stoppées.
Une cible nouvelle : les clés d’API comme butin
Un enseignement transversal du rapport mérite l’attention, y compris pour les entreprises : la chaîne d’approvisionnement de l’IA devient elle-même une cible.
Les clés d’API volées jouent désormais un triple rôle pour les attaquants : ressource de calcul gratuite, couverture d’attribution (les requêtes semblent venir d’un client légitime) et butin revendable. Un groupe a attaqué 30 entreprises d’IA en quatre jours pour extraire des clés d’API de production, avec des demandes d’extorsion de 1,5 à 2,5 millions de dollars.
Anthropic précise un point rassurant : dans ces cas, les clés dérobées étaient des clés clients, jamais celles des systèmes internes d’Anthropic. Cela souligne l’importance de protéger vos propres identifiants. Si vous utilisez l’API, notre article sur la sécurisation de Claude Code en entreprise détaille les bonnes pratiques de gouvernance des secrets et des permissions.
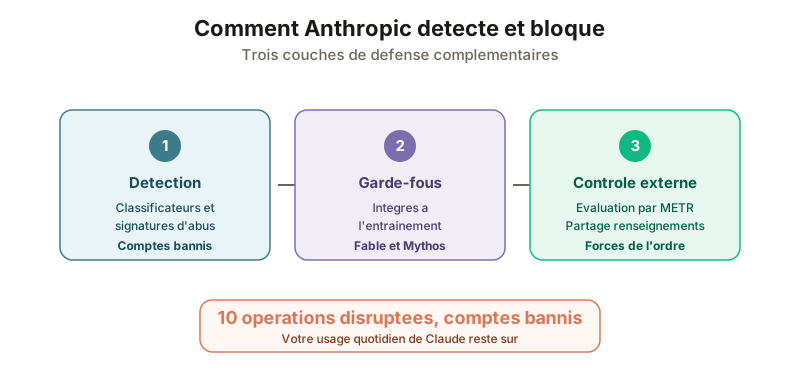 Les trois couches de défense d’Anthropic : 10 opérations disruptées et comptes bannis, votre usage quotidien reste sûr.
Ce qu’Anthropic détecte, bloque et corrige
La réponse d’Anthropic repose sur plusieurs couches complémentaires, et c’est la partie du rapport que le grand public retient le moins alors qu’elle est la plus importante.
Détection et bannissement
Anthropic combine des classificateurs comportementaux, des détections automatisées ciblant les signatures d’abus et une équipe dédiée au renseignement sur les menaces. Les dix opérations documentées dans le rapport ont toutes abouti au bannissement des comptes concernés. À chaque disruption, de nouvelles détections sont déployées pour repérer plus tôt les comportements similaires.
Des garde-fous entraînés dans les modèles
Les protections ne sont pas seulement externes : elles sont intégrées à l’entraînement. Le rapport note que les modèles Fable et Mythos ont exécuté nettement moins de tâches nuisibles. Dans une opération d’influence en Afrique centrale, Claude a refusé de désigner des personnes réelles comme cibles. Dans le cas de manipulation électorale en Malaisie, Claude a identifié le contenu comme diffamatoire et l’a signalé.
Pour comprendre comment ces protections varient selon le modèle, notre guide Claude Fable 5 explique le rôle des safeguards de production dans les versions les plus récentes.
Une évaluation indépendante
Anthropic ne s’auto-évalue pas seul. Les modèles de pointe font l’objet de revues indépendantes, notamment par l’organisme METR (Model Evaluation and Threat Research), spécialisé dans l’évaluation des capacités dangereuses des systèmes d’IA. Cette vérification externe renforce la crédibilité des mesures annoncées.
Enfin, Anthropic partage ses renseignements avec les forces de l’ordre et les partenaires du secteur, ce qui étend la protection au-delà de ses propres services.
Faut-il s’inquiéter en tant qu’utilisateur ?
Mon avis, après lecture complète du rapport : non, pas pour votre usage quotidien. Ce document décrit des tentatives d’abus par des acteurs déterminés, pas une faille qui vous exposerait en utilisant Claude normalement.
Trois éléments justifient cette lecture rassurante :
- Les abus sont détectés et stoppés : les dix opérations documentées ont été disruptées et les comptes bannis.
- Les modèles récents résistent mieux : Fable et Mythos ont refusé la quasi-totalité des tâches nuisibles.
- Le contrôle est externe autant qu’interne : revue METR, partage avec les autorités, détections continues.
La vraie leçon est ailleurs : la sécurité devient une responsabilité partagée. Protégez vos clés d’API, activez l’authentification forte et surveillez vos accès. C’est d’ailleurs pourquoi Anthropic a renforcé des mécanismes comme la vérification d’identité pour les usages sensibles.
En résumé : le rapport de menaces 2026 n’est pas un signal d’alarme sur Claude, mais la preuve d’un dispositif de défense actif face à une menace qui, elle, est réelle et en pleine transformation. Ce qu’il faut retenir, c’est que l’IA a changé de camp aussi vite chez les défenseurs que chez les attaquants.